
SERVICE
unID認証サービス

AUTHENTICATION SERVICE
認証の常識を変える
強固な安全性と直感的なUXの融合
次世代認証技術「unID認証」が実現する、パスワードレスの未来。
複雑なセキュリティをシステム内部に閉じ込め、ユーザーの目前には直感的な体験だけを残す。
それが unID認証 の実現する新しい認証基盤です。
01
Zero-Knowledge UX
パスワードの入力・記憶からユーザーを完全に解放。認証の摩擦がゼロになることで、セキュリティと利便性が初めて両立する。
02
Physical Vault
端末のハードウェアと生体認証を組み合わせた究極の物理的防壁。ネットワーク上を認証情報が流れることは一切ない。
03
Flexible Integration
既存システムを大きく改修することなく、高リスク機能から段階的に導入可能。OEM版「RC-Auth」のPCI DSS準拠実績による信頼性も担保。
現状の課題
「足し算のセキュリティ」とOTPの限界
複雑化するユーザー負担
 毎回ユーザーが「正しく操作」しなければ、安全が成立しない構造
多要素認証導入後も増加する不正送金被害
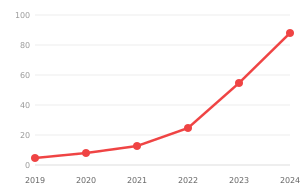
被害が減らない理由 ― OTPはMan-In-The-Middle攻撃で突破できる
 ユーザー
 攻撃者
(偽サイト)
 正規サイト
複雑な多要素認証を重ねても、OTP はネットワーク上を流れる「短命なパスワード」に過ぎず、傍受・横流しによる口座乗っ取りを構造的に防げない。
発想の転換
「知っている情報」から「物理的なデバイス」へ
- パスワード・OTPなど「情報(Information)」に依存
- ネットワーク上に認証情報が流れる
- 情報が盗まれれば地球の裏側からでもアクセス可
- デバイス内部の「認証ユニバーサルキー(物理鍵)」に依存
- 認証時に「情報」をネットワークに一切流さない
- 物理端末がなければアクセス不可
 デバイス
暗号鍵交換(公開鍵)
 サーバー
ユーザー体験
摩擦ゼロのUX — 操作は3ステップ
PC でログインを押すと画面に4桁の数字が表示
(ID入力欄なし)
スマホアプリに4桁の数字を入力
(またはQRスキャン)
PC 画面が自動で切り替わりログイン完了
(自動遷移)
ユーザーがサービスサイト側に秘密情報を打ち込むプロセスは一切存在しない。
unID 認証の正体
「unID認証」はパスワードではない
セッションID(一時的な接続パイプ)
4桁の数字は単なる「PC ↔ スマホの紐付け(ペアリング)」コード
Threat Simulation: 攻撃者に4桁を見られたら?

認証ユニバーサルキー (物理鍵)
端末内にしか存在しない
4桁では絶対に開かない


所有認証バリア
端末を盗まれても、本人の顔・指紋がなければ起動不可

アプリ・サンドボックス
OS レベルで隔離された安全な実行環境

セキュア・エンクレーブ
一生端末の外へ出ることのない物理鍵として保管
GoogleやAppleのクラウドアカウントが乗っ取られても、ハードウェア内部の物理鍵データまで複製することはできないため、認証の安全性がハードウェアによって構造的に保たれる。
アーキテクチャ
三角形の相互監視
相互監視による強固な構造(イメージ)。攻撃者がなりすましを行うには、これら3箇所の通信を同時に乗っ取り、かつ各サーバー間で行われている暗号化通信を突破する必要がある。
比較分析
認証モデルの構造的比較
| 評価軸 | 従来型 (ID/PW) | 一般的な OTP (MFA) | unID認証 |
|---|---|---|---|
| フィッシング耐性 | ✕ 容易 | △ 自動化で突破可能 | ◎ 無効化 (盗むID / PWが存在しない) |
| 遠隔からの乗っ取り | ✕ 容易 | △ アカウント依存 | ◎ 不可能 (物理端末に紐付け) |
| ユーザーの手間 | ✕ 記憶と更新が必要 | △ 複数回の入力と操作 | ◎ スマホ操作のみ |
ビジネス応用
決済システムへの応用
一般的なEC決済
 →
Hacker
アカウントが乗っ取られると、地球の裏側からでも不正利用が可能。
unID連携決済
→ 
Hacker
サイトがハックされても、物理的な端末を保持し、かつ、稼働させることができなければ決済できない。
実績と柔軟なオプション
世界水準の承認と、柔軟なハイブリッド実装モデル
実績とトラクション

PCI DSS COMPLIANT
クレジットカード業界の国際セキュリティ基準「PCI DSS」準拠を達成※
※ unID認証技術のOEM版「RC-Auth」を採用した株式会社PAY ROUTEのインド現地法人が、第三者訪問審査による準拠認証を取得(2026年4月)
段階的導入ブロック図
高リスク操作(高額送金・設定変更)
既存のシステム(ID/PW認証)
既存システムを全面改修することなく、特定の高リスク機能にのみオプションとしてunID認証を追加する「ハイブリッド導入」が可能。
OEM 導入事例
unID認証導入済みサービス例
ROUTE CODE
認証アプリ OEM株式会社 PAY ROUTE 様
unID認証技術のOEM版「RC-Auth」を認証基盤に採用した、株式会社 PAY ROUTEの独自ブランド認証アプリ。ID・パスワード不要の操作だけで、安全なログイン・決済認証をシームレスに実現。PAY ROUTEのインド子会社は、RC-Authを採用したサービスでPCI DSS準拠認証を取得(2026年4月)。
GeoTrace
位置情報・効果測定 OEM株式会社 ビーンズコーポレーション 様
2次元バーコードを活用した紙・リアル広告の効果測定サービス。チラシがスキャンされた地点の位置情報・日時をリアルタイムに収集・可視化。unID QRを組み込むことで、なりすましを排除したセキュアな端末認証と信頼性の高いデータ収集を実現。
デモ動画
認証の手順
unID 認証プラグイン


unID 認証「認証ユニバーサルキー」対応アプリ

ID 公開不要、疲れない・安心なコミュニケーション実現にむけて開発されたメッセージアプリケーション。

unID メッセージアプリを
ダウンロード


サービスに関するよくある質問

各サービスでの認証のために利用する「認証キー」を作成、保存、認証実行するためのアプリです。unID/unIDLITE、ROUTECODE などが unID 認証の認証ユニバーサルキー対応アプリです。各社独自アプリに unID 認証機能を組み込んだ形で提供される場合もあります。各サービスの案内をご確認ください。
できます。従来の ID/Password 認証をそのまま残しつつ unID 認証も提供し、ユーザーが状況に応じて利用したい方を選べるようにすることも可能です。
予め別の端末に「スペアキー」を作成するなどバックアップ手段を講じることも可能です。「認証キー」再発行手段を提供するかなどはパスワードリマインダと同様に各サービスでの判断となります。


